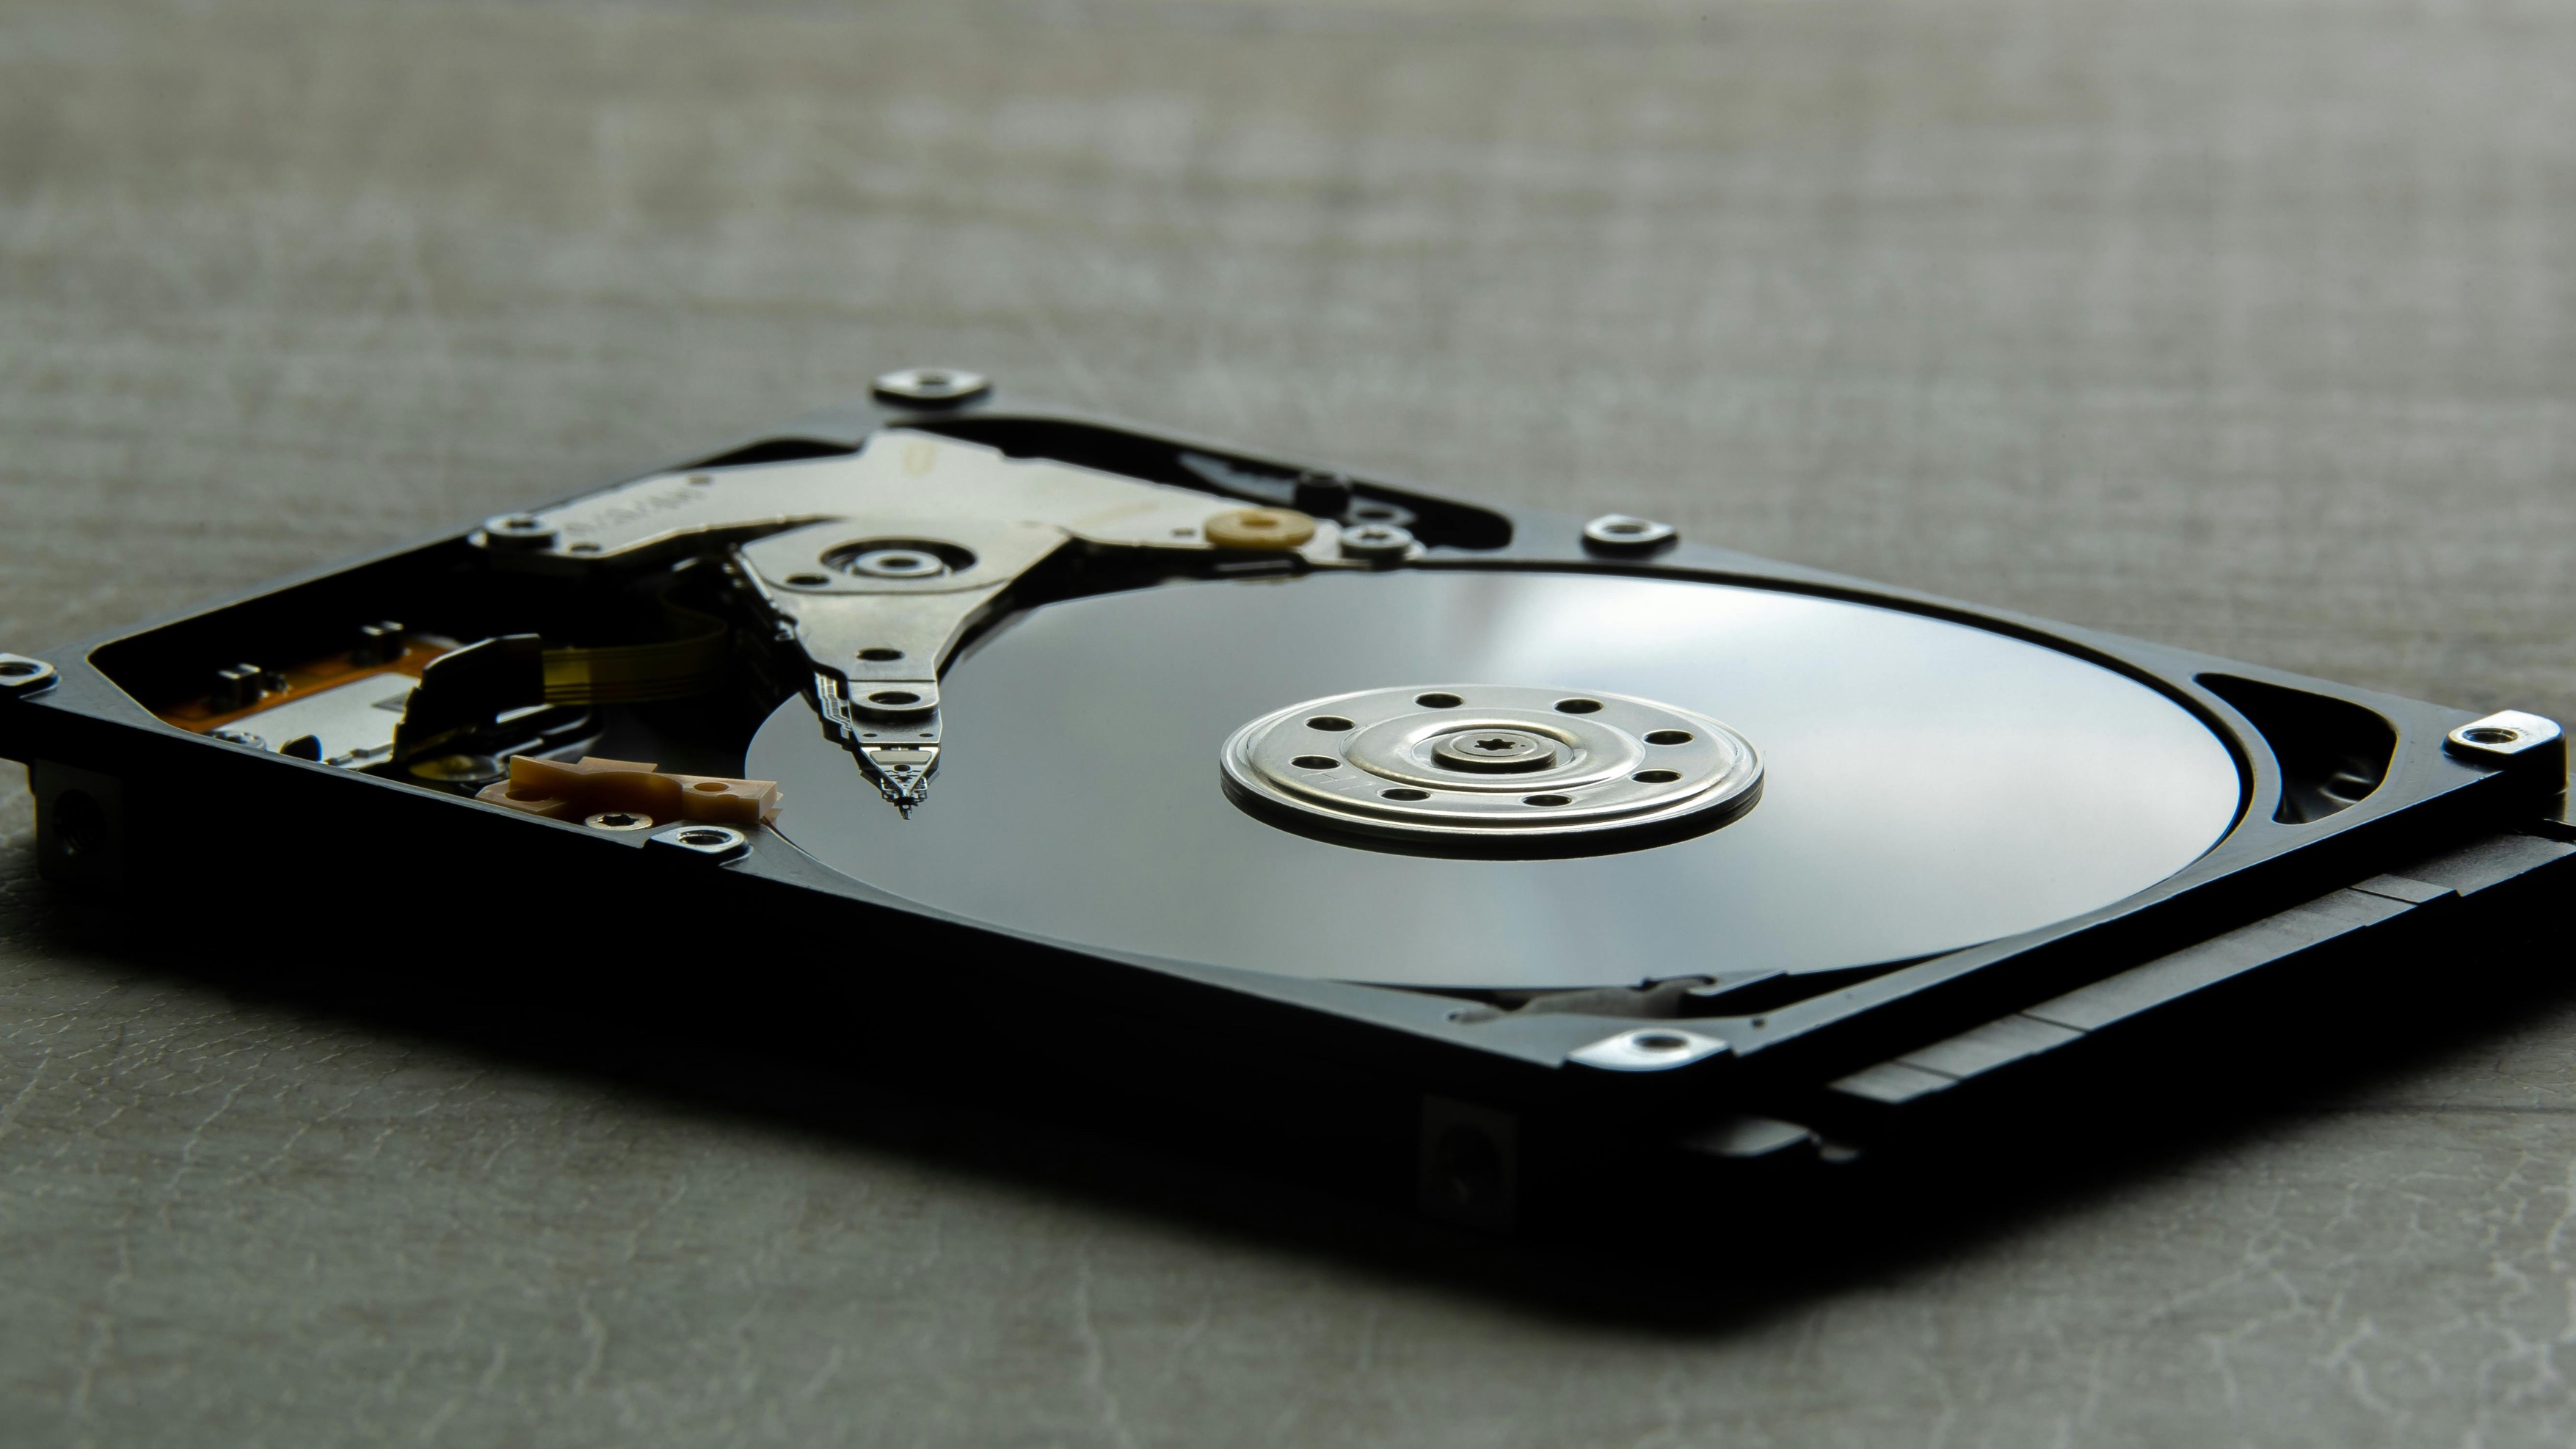
البرامج الثابتة التي تعمل داخل محرك الأقراص الصلبة الخاص بك غير مرئية بشكل أساسي لمعظم المستخدمين، وهي صندوق أسود من الشيفرة الملكية التي تدير الأقراص وتدير البيانات دون تدقيق. هذه الغموض قد انتهك الآن. وثّق باحث يعمل تحت الاسم المستعار I Code 4 Coffee رحلة استمرت لأشهر في عكس هندسة برامج الأقراص الصلبة، بدايةً لتعديل أجهزة Xbox 360 ولكنه وقع في عالم أمني أوسع يجب أن يثير قلق أي شخص يخزن بيانات حساسة. يكشف العمل عن مدى وصول هذه الأنظمة منخفضة المستوى إلى شخص لديه العزم والأدوات المناسبة، على الرغم من أن الشركات المصنعة تعامل البرامج الثابتة للأقراص على أنها خزائن مغلقة. بدأ التحقيق مع أقراص صلبة وفائض SSD، كلها مكمشة من أجل شيفرتها الداخلية. ما ظهر كان نظامًا بيئيًا متناثرًا من الأبحاث السابقة. على عكس البرمجيات الثابتة للموجهات أو أنظمة تشغيل الهواتف الذكية، تجذب البرمجيات الثابتة للأقراص القليل من اهتمام الهاكرز، وما الوثائق الموجودة غالبًا تكون سابقة للمعايير الأمنية الحديثة. اعتمد الباحث على تفريغ البرمجيات الثابتة المستخرجة باستخدام PC 3000، أداة استعادة بيانات تُستخدم عادةً في مختبرات فحص الطب الشرعي المحترفة، ثم عمل باطراد لفهم كيف تقوم Western Digital وSeagate وغيرها بتكوين شيفرتها. كشف العملية عن أوامر خلفية خاصة بالبائع، وواجهات تشخيص غير موثقة، ومنافذ RS 232 التي لا ينبغي أن توجد نظريًا في الأقراص الاستهلاكية. تعتبر هذه النتائج مهمة لأن البرمجيات الثابتة للأقراص الصلبة تقع تحت نظام التشغيل الخاص بك، تحت برامج مكافحة الفيروسات، تحت كل طبقة أمان تعتقد أنها تحمي بياناتك. قد تسجل البرمجيات الثابتة الخبيثة ضربات المفاتيح، أو تخرج الملفات، أو تعطل القرص بناءً على أمر دون ترك آثار في نظام Windows أو macOS. استغلت وكالات الاستخبارات هذا لسنوات. يقال إن وكالة الأمن القومي (NSA) استخدمت برامج الثابتة للأقراص كجزء من عمليات التجسس، كما كشفت في تسريبات عام 2015 حول برامج تستهدف الأقراص من الشركات المصنعة الكبرى. ما كان في السابق من تركيبات الدولة الآن موثق على GitHub، مكتمل بالقطع الفنية والشيفرة إثبات الفكرة. يضيف زاوية Xbox 360 تطورًا ساخرًا. صممت Microsoft حماية النظام حول الأقراص الصلبة الموثوقة، معتمدة على أن البرامج الثابتة لا يمكن تعديلها بسهولة. من خلال إعادة كتابة برمجيات القرص الثابت، يتمكن المهاجمون من تجاوز التشفير وتشغيل الشيفرة غير الموقعة، مما يعادل فك قفل النظام عند طبقة لم تقم Microsoft بتقويتها. توجد نفس الثغرة الأمنية في مصفوفات التخزين المؤسسية، وأجهزة التخزين المتصلة بالشبكات، واللابتوب الجالس على مكتبك. الفرق هو في الحجم والدافع. قلة من الناس يهتمون بفك شيفرة Xbox بما يكفي لتسليح هذه التقنيات على نطاق واسع، لكن المنهجية الآن علنية. تصدر الشركات المصنعة تحديثات برامج ثابتة أحيانًا، عادةً لإصلاح مشاكل الأداء أو قضايا التوافق. نادرًا ما تكون هناك ترقيعات أمان للثغرات في البرامج الثابتة، وتطبيقها يتطلب معرفة تقنية تفتقر لها معظم إدارات تكنولوجيا المعلومات، فضلاً عن المستخدمين المنزليين. تتضمن وثائق الباحث واجهات JTAG (مجموعة اختبار عمل مشترك)، وهي معيار تصحيح برمجيات الأجهزة يوفر نقطة دخول أخرى لتعديل البرامج الثابتة. يتطلب اختراق JTAG وصولًا ماديًا ومعدات متخصصة، مما يحد من ملف تهديده، لكن التهديدات الداخلية وهجمات سلسة التزويد تبقى سيناريوهات واقعية. الشيفرة موجودة هناك. الأدوات موثقة. السؤال هو من سيبدأ باستخدامها بعد ذلك.
 💻 technology
الشفرة السرية لمحرك الأقراص الصلبة الخاص بك مفتوحة على مصراعيها
قام هاكر بعكس هندسة برامج تشغيل الأقراص الصلبة لاستغلال أجهزة Xbox 360، مما يكشف عن مدى قلة الأمان الموجود في الشيفرة التي تدير أجهزة التخزين. ومع أن معظم المستخدمين لا يتعاملون مع هذه الطبقة، وجد الباحثون أوامر خلفية ومنافذ تشخيص يمكن أن تعيد كتابة كيفية عمل الأقراص.
رأيي
لقد أمضينا عقدين من الزمن في تعزيز أنظمة التشغيل وأمن الشبكات بينما نتجاهل طبقة البرامج الثابتة تحتها. هذا مثل تثبيت باب فولاذي على منزل بدون أساس. تُكتب برامج القرص الثابت بواسطة مصنعي الأجهزة دون أي مساءلة، ونادرًا ما يتم التدقيق فيها، ولم يخضعها المستخدم النهائي للتدقيق أبدًا. هذا البحث يثبت ما همس به المهنيون الأمنيون لسنوات: طبقة التخزين هي هدف سهل. إذا استغلت الدول بالفعل هذا، كم من الوقت سيستغرق حتى تبدأ مجموعات الفدية في تعطيل الأقراص بهجمات البرامج الثابتة التي لا يمكن لأي استراتيجية نسخ احتياطي عكسها؟ حالة استخدام Xbox 360 هي شبه تقليدية مقارنة بالآثار. تخيل هجومًا موجهًا يعيد كتابة البرامج الثابتة على الأقراص في مركز بيانات الشركات، ويبقى خاملًا حتى يتم تنشيطه عن بُعد. لن تكشفه أي برامج مكافحة الفيروسات. لا أداة تحليلية تكشفها. سيتعين عليك فحص الرقائق بشكل مادي تحت المجهر لاكتشاف العدوى. نحتاج إلى توقيع برمجي إلزامي للبرامج الثابتة، مراجعات عامة لشيفرة الأقراص، وآليات تحديث تلقائية لا تتطلب شهادة CompTIA لتنفيذها. حتى ذلك الوقت، يعمل محرك أقراصك الصلبة بشيفرة لم ترها أبدًا، كتبها أشخاص لن تقابلهم أبدًا، مع وصول إلى كل ما تملكه.
ماذا سيحدث بعد ذلك
في غضون ستة أشهر، ستصدر على الأقل إحدى الشركات المصنعة الكبرى تحديثات برامج ثابتة تحت مسمى 'تحسينات الأداء' التي في الواقع ترقيع الأوامر الخلفية التي كشف عنها هذا البحث. لن تعلن عنها على أنها إصلاح أمني لأنها ستتطلب الاعتراف بوجود الثغرات. في الوقت نفسه، توقع موجة من الاستغلالات إثبات المفهوم التي تستهدف نماذج الأقراص الصلبة المحددة، خاصة الوحدات القديمة من Western Digital وSeagate التي لا تزال في الخدمة في المؤسسات التي تؤجل ترقيات الأجهزة. الرمز الحقيقي هو ما إذا كان مشغلو الفدية سيتبنون هجمات البرامج الثابتة كتكتيك الأرض المحروقة، ويهددون بتعطيل الأقراص ما لم يتم الدفع. سيجبر ذلك شركات التأمين على إعادة تصنيف هجمات البرمجيات الثابتة كخطر كارثي غير قابل للتأمين، مما يمكن أن يغير بشكل جذري كيفية تسعير الأمن السيبراني. إذا كنت مخطئًا وبقيت الشركات المصنعة صامتة، سنرى هذا البحث نفسه يُعاد اكتشافه في 2028 بواسطة شخص ذو نوايا أسوأ.
ما يخبرنا به التاريخ
إمكانيات البرمجيات الثابتة للأقراص الصلبة الخاصة بوكالة الأمن القومي، التي كشفت في عام 2015 من قبل باحثي كاسبرسكي لاب، استهدفت الأقراص من Western Digital وSeagate وToshiba وغيرهم عبر عشرات الدول. استخدم فريق المعادلات التابع للوكالة هذه الإمكانيات للبقاء على الأنظمة حتى بعد محو كامل للقرص الصلب، مما يخلق منصات تجسس غير قابلة للكشف. تعود هذه العمليات إلى ما لا يقل عن عام 2001، مما يعني أن الهجمات على مستوى البرامج الثابتة كانت تعمل منذ ربع قرن بينما ركزت صناعة الأمن على الدفاعات ذات الطبقات الأعلى. الموازية اليوم مخيفة: ما بدأه الجواسيس في السرية أصبح الآن مادة لمشاريع نهاية الأسبوع المفتوحة المصدر.
تأثير السوق
تواجه شركة Western Digital (WDC)، التي تتداول حاليًا حول $42، بانخفاض حوالي 8% منذ بداية العام، التعرض الأكثر فورية إذا اكتسب هذا البحث الاهتمام في دوائر أمن الشركات. قد تواجه Seagate Technology (STX)، التي hover النطاق قرب $89، ضغوطًا مماثلة حيث تقوم إدارات تكنولوجيا المعلومات بإعادة تقييم خطر موردي التخزين. يمكن للقطاع الأوسع للأمن السيبراني أن يستفيد. يمكن لشركات مثل Palo Alto Networks (PANW)، التي تتداول بأكثر من $340 بعد صعود بنسبة 15% هذا العام، و CrowdStrike (CRWD)، التي تحوم حول $325، أن تسوق حماية توجيه البرنامج الثابت كنقطة الجبهة التالية. تاريخيًا، عندما تصبح ثغرات البرمجيات الثابتة علنية (مثل Spectre/Meltdown في 2018)، تنخفض أسهم الأجهزة بين 3 إلى 7% في اليوم الذي يتم فيه الإعلان قبل أن تتعافى خلال أسابيع. الفائز الحقيقي هنا هو Pure Storage (PSTX)، والتي حاليًا حوالي $65، التي تبدو مصفوفات الفلاش الكاملة الخاصة بها والتي تحتوي على برمجيات ثابتة موقعة مشفرة بديهية بشكل مفاجئ. إذا أصاب اختراق كبير يستخدم هذه التقنيات العناوين الرئيسية، توقع قفزة بين 10 إلى 12% في يوم واحد في PSTX حيث تقوم الشركات بشراء بدائل تخزين آمنة.