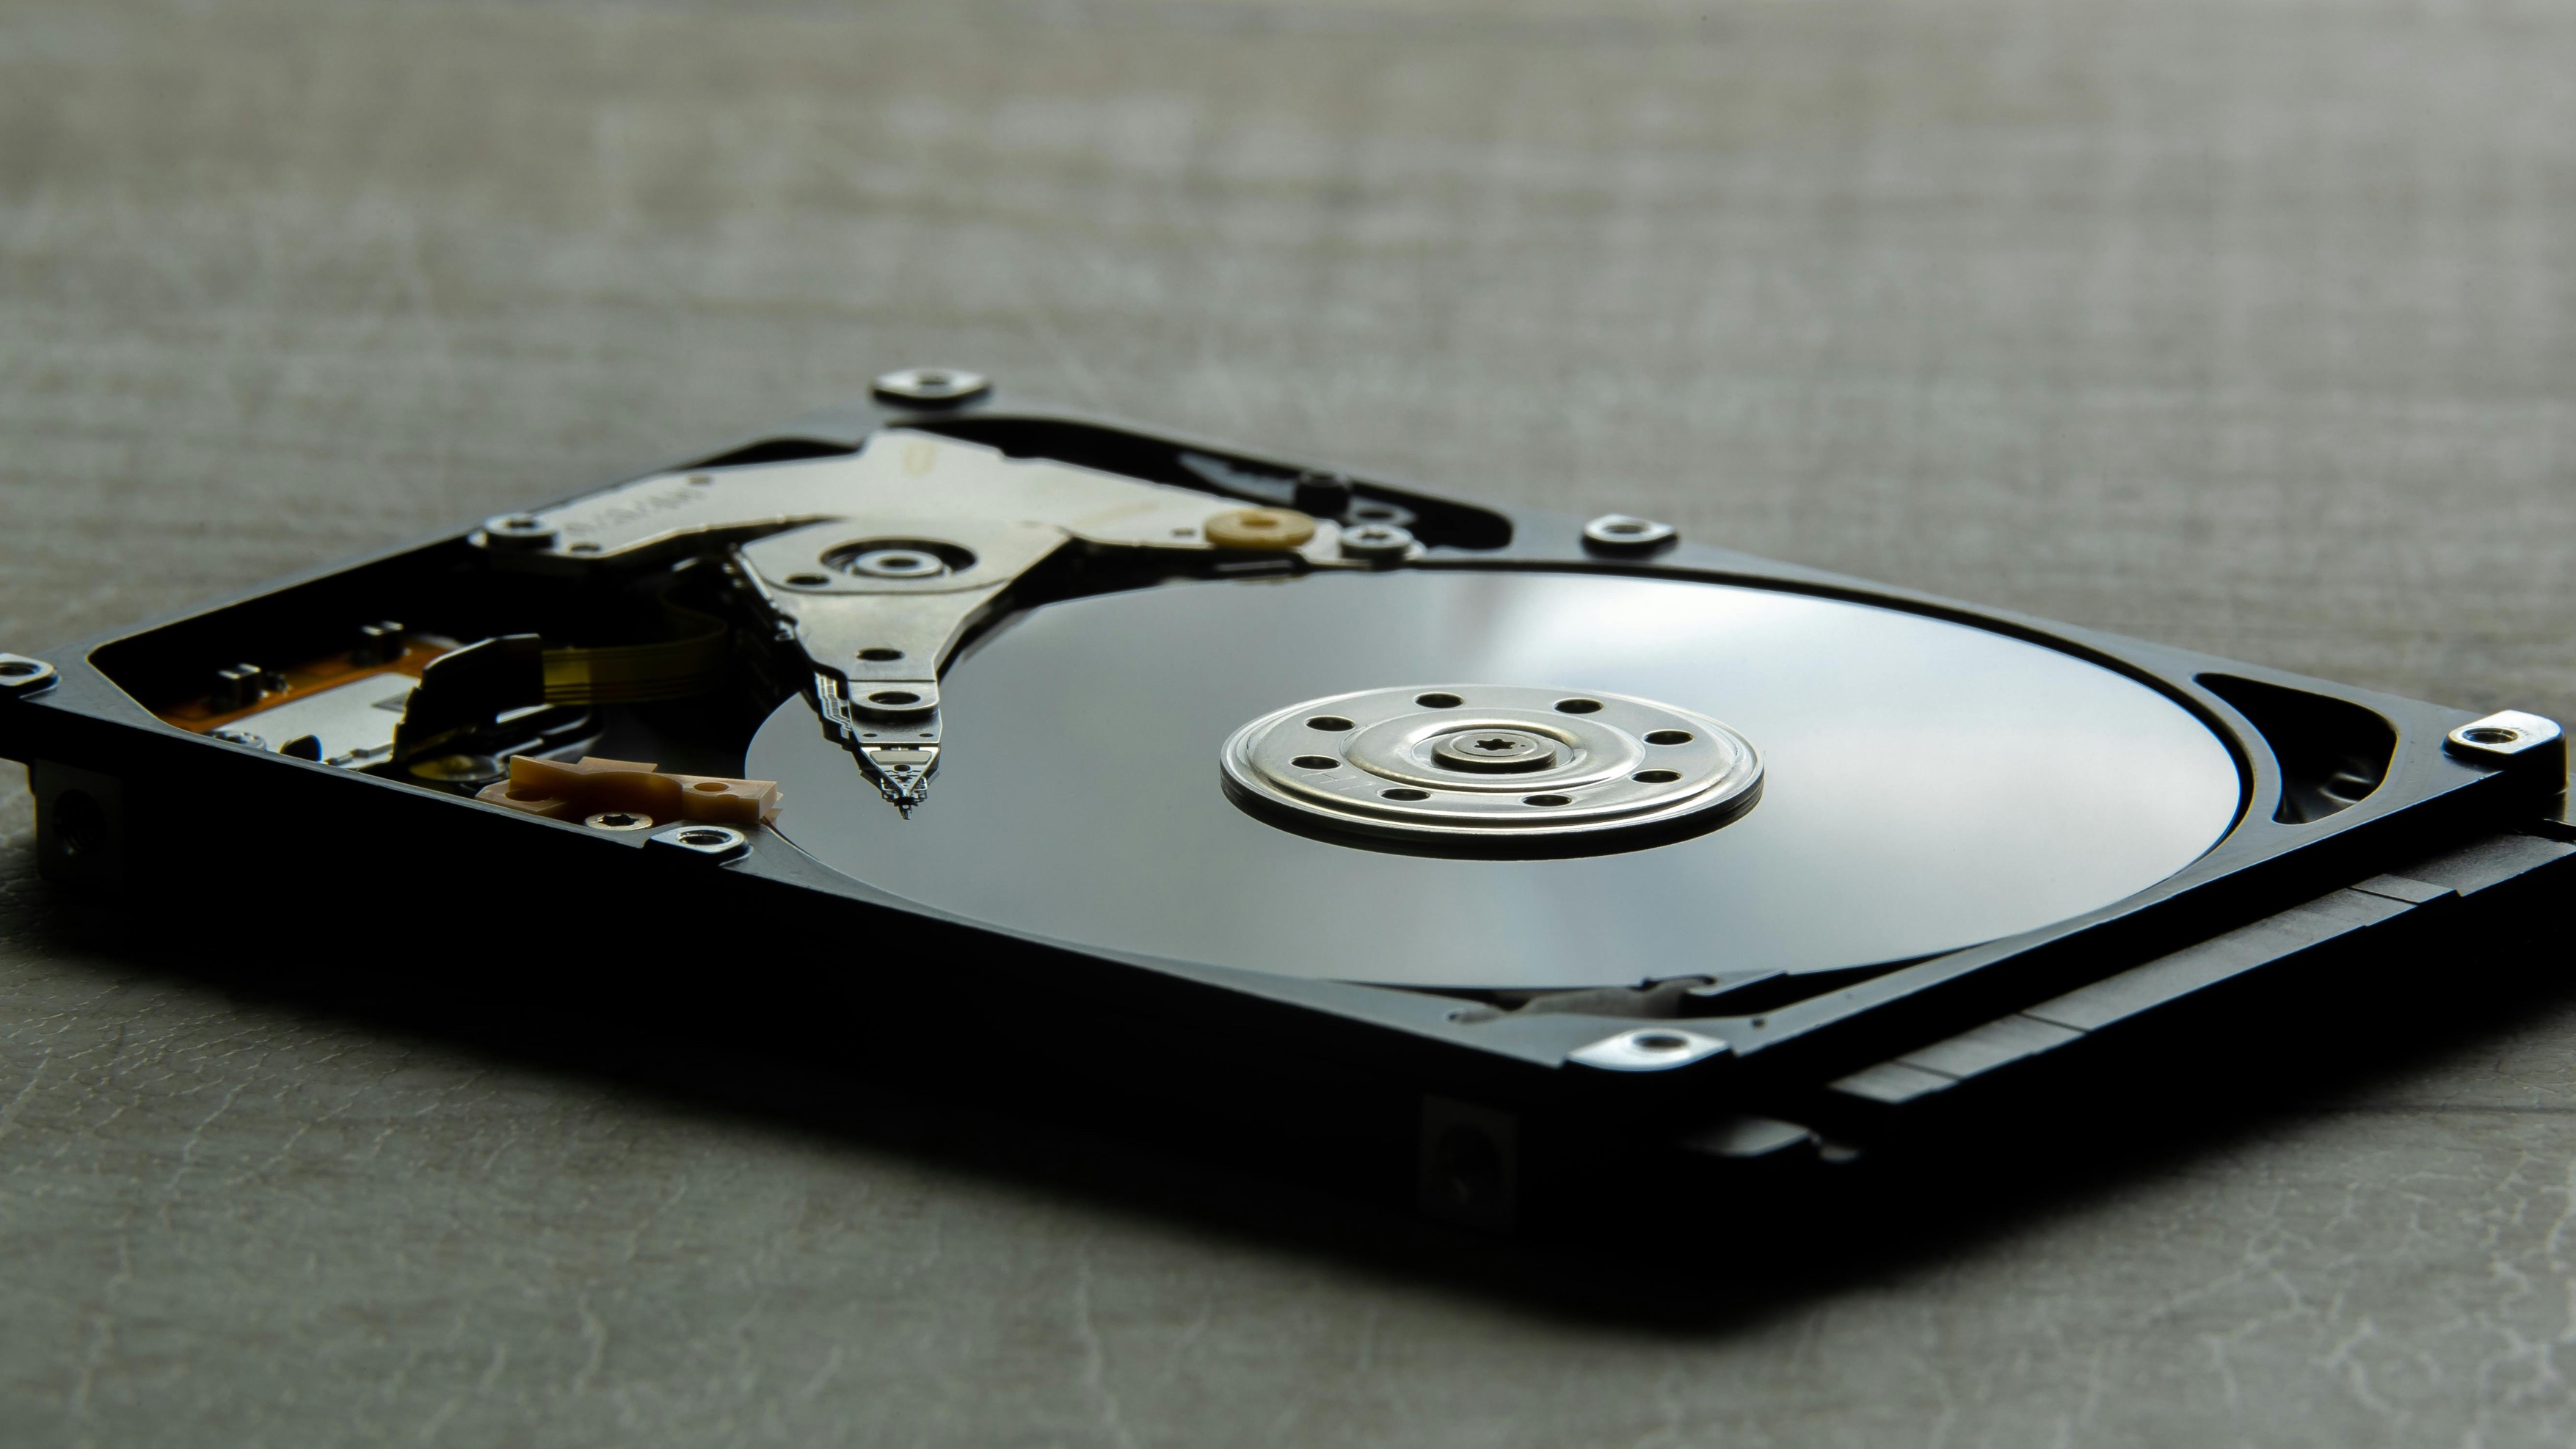
El firmware que opera dentro de tu disco duro es esencialmente invisible para la mayoría de los usuarios, una caja negra de código propietario que hace girar platillos y gestiona datos sin escrutinio. Esa oscuridad acaba de ser perforada. Un investigador operando bajo el seudónimo I Code 4 Coffee documentó un largo viaje de meses realizando ingeniería inversa en el firmware de discos duros, inicialmente para modificar consolas Xbox 360 pero tropezando con un panorama de seguridad más amplio que debería preocupar a cualquiera que almacene datos sensibles. El trabajo revela cuán accesibles son estos sistemas de bajo nivel para alguien con determinación y las herramientas adecuadas, a pesar de que los fabricantes tratan el firmware como bóvedas cerradas. La investigación comenzó con discos duros de excedente y un SSD (unidad de estado sólido), todos disecados para obtener su código interno. Emergió un ecosistema escaso de investigación previa. A diferencia del firmware de routers o los sistemas operativos de teléfonos inteligentes, el firmware de discos duros atrae poca atención de los hackers, y la documentación existente a menudo precede a los estándares modernos de seguridad. El investigador dependía de volcamientos de firmware extraídos usando PC 3000, una herramienta de recuperación de datos típicamente reservada para laboratorios forenses profesionales, luego trabajó hacia atrás para entender cómo Western Digital, Seagate y otros estructuran su código. El proceso expuso comandos ocultos específicos del vendedor, interfaces de diagnóstico no documentadas y puertos seriales RS 232 que en teoría no deberían existir en discos de consumo. Estos hallazgos son importantes porque el firmware de discos duros se sitúa por debajo de tu sistema operativo, por debajo del software antivirus, por debajo de cada capa de seguridad que crees que protege tus datos. Un firmware malicioso podría registrar pulsaciones de teclas, exfiltrar archivos o bloquear un disco por comando sin dejar rastros en Windows o macOS. Las agencias de inteligencia han explotado esto por años. La NSA (Agencia de Seguridad Nacional) supuestamente utilizó implantes de firmware de discos duros en operaciones de espionaje, según revelaciones de filtraciones en 2015 sobre programas que apuntaban a discos de fabricantes importantes. Lo que antes era una técnica reservada para los estados nación ahora está documentado en GitHub, completo con artefactos técnicos y código de prueba de concepto. El ángulo del Xbox 360 agrega un giro irónico. Microsoft diseñó la seguridad de la consola en torno a discos duros de confianza, asumiendo que el firmware no podría ser modificado fácilmente. Al reescribir el firmware del disco, los atacantes eluden la encriptación y ejecutan código no firmado, efectivamente desbloqueando el sistema en una capa que Microsoft nunca endureció. Esta misma vulnerabilidad existe en matrices de almacenamiento empresariales, dispositivos de almacenamiento conectado a la red y el portátil que está en tu escritorio. La diferencia es la escala y la motivación. Pocas personas se preocupan lo suficiente por el hackeo del Xbox como para armar estas técnicas ampliamente, pero la metodología ahora es pública. Los fabricantes emiten actualizaciones de firmware ocasionalmente, generalmente para corregir errores de rendimiento o problemas de compatibilidad. Las actualizaciones de seguridad para vulnerabilidades de firmware son raras, y aplicarlas requiere conocimientos técnicos que la mayoría de los departamentos de TI carecen, y mucho menos los usuarios domésticos. La documentación del investigador incluye interfaces JTAG (Grupo de Acción Conjunta de Pruebas), un estándar de depuración de hardware que proporciona otro punto de entrada para la modificación del firmware. La piratería de JTAG requiere acceso físico y equipos especializados, limitando su perfil de amenaza, pero las amenazas internas y los ataques a la cadena de suministro siguen siendo escenarios realistas. El código está allá afuera. Las herramientas están documentadas. La pregunta es quién comienza a usarlas a continuación.
 💻 technology
El Código Secreto de Tu Disco Duro Está Totalmente Abierto
Un hacker realizó ingeniería inversa en el firmware de discos duros para explotar consolas Xbox 360, exponiendo lo poca seguridad que existe en el código que ejecuta tus dispositivos de almacenamiento. La mayoría de los usuarios nunca interactúan con esta capa, pero los investigadores encontraron comandos ocultos y puertos de diagnóstico que podrían reescribir el comportamiento de los discos.
Mi opinion
Hemos pasado dos décadas endureciendo sistemas operativos y la seguridad de redes mientras ignoramos la capa de firmware debajo. Eso es como instalar una puerta de acero en una casa sin cimientos. El firmware del disco duro es escrito por fabricantes de hardware sin responsabilidad alguna, rara vez auditado y nunca examinado por los usuarios finales. Esta investigación demuestra lo que los profesionales de la seguridad han susurrado durante años: la capa de almacenamiento es un blanco fácil. Si los estados nación ya explotan esto, ¿cuánto tiempo pasará hasta que los grupos de ransomware comiencen a bloquear discos con ataques de firmware que ninguna estrategia de respaldo puede revertir? El caso de uso de Xbox 360 es casi pintoresco en comparación con las implicaciones. Imagina un ataque dirigido que reescribe el firmware en discos de un centro de datos corporativo, permaneciendo inactivo hasta ser activado remotamente. Ningún antivirus lo detecta. Ninguna herramienta forense lo encuentra. Tendrías que inspeccionar físicamente los chips bajo un microscopio para encontrar la infección. Necesitamos una firma de firmware obligatoria, auditorías públicas del código de los discos y mecanismos de actualización automática que no requieran una certificación CompTIA para ejecutarse. Hasta entonces, tu disco duro está ejecutando un código que nunca has visto, escrito por personas que nunca conocerás, con acceso a todo lo que posees.
Que pasa despues
Dentro de seis meses, al menos un fabricante importante emitirá discretamente actualizaciones de firmware etiquetadas como 'mejoras de rendimiento' que realmente parchean los comandos ocultos expuestos por esta investigación. No lo anunciarán como un arreglo de seguridad porque eso requeriría admitir que las vulnerabilidades existían. Mientras tanto, espera una ola de explotaciones de prueba de concepto apuntando a modelos de disco específicos, particularmente unidades antiguas de Western Digital y Seagate que aún están en servicio en empresas que posponen las actualizaciones de hardware. El verdadero comodín es si los operadores de ransomware adoptan ataques de firmware como táctica de tierra quemada, amenazando con bloquear discos a menos que se les pague. Eso obligaría a las aseguradoras a reclasificar los ataques de firmware como riesgo catastrófico no asegurables, cambiando fundamentalmente cómo valoramos la ciberseguridad. Si estoy equivocado y los fabricantes permanecen en silencio, veremos esta misma investigación redescubierta en 2028 por alguien con peores intenciones.
Lo que nos dice la historia
Los implantes de firmware de discos duros de la NSA, revelados en 2015 por investigadores de Kaspersky Lab, apuntaban a discos de Western Digital, Seagate, Toshiba y otros en docenas de países. El grupo Equation de la agencia usó estos implantes para persistir en sistemas incluso después de borrados completos de discos duros, creando efectivamente plataformas de espionaje indetectables. Esas operaciones datan de al menos 2001, lo que significa que los ataques a nivel de firmware han estado operativos durante un cuarto de siglo mientras la industria de la seguridad se centró en defensas de capas superiores. El paralelismo hoy es escalofriante: lo que los espías perfeccionaron en secreto ahora es material de proyecto de fin de semana de código abierto.
Impacto en los mercados
Western Digital (WDC), que actualmente cotiza alrededor de $42, con una caída del 8% desde el comienzo del año, enfrenta la exposición más inmediata si esta investigación gana tracción en los círculos de seguridad empresarial. Seagate Technology (STX), rondando los $89, podría ver una presión similar a medida que los departamentos de TI reevalúan el riesgo del proveedor de almacenamiento. El sector más amplio de ciberseguridad se beneficiará. Palo Alto Networks (PANW), cotizando por encima de $340 después de un aumento del 15% este año, y CrowdStrike (CRWD), alrededor de $325, podrían comercializar la protección de extremo a nivel de firmware como la próxima frontera. Históricamente, cuando las vulnerabilidades de firmware se hacen públicas (como Spectre/Meltdown en 2018), las acciones de hardware caen 3 a 7% el día de la divulgación antes de recuperarse en semanas. El verdadero ganador aquí es Pure Storage (PSTX), actualmente alrededor de $65, cuyos arrays completamente en flash con firmware firmado criptográficamente de repente parecen visionarios. Si un gran fallo aprovechando estas técnicas llega a los titulares, espera un aumento de un día del 10 al 12% en PSTX a medida que las empresas compran alternativas de almacenamiento seguras por pánico.