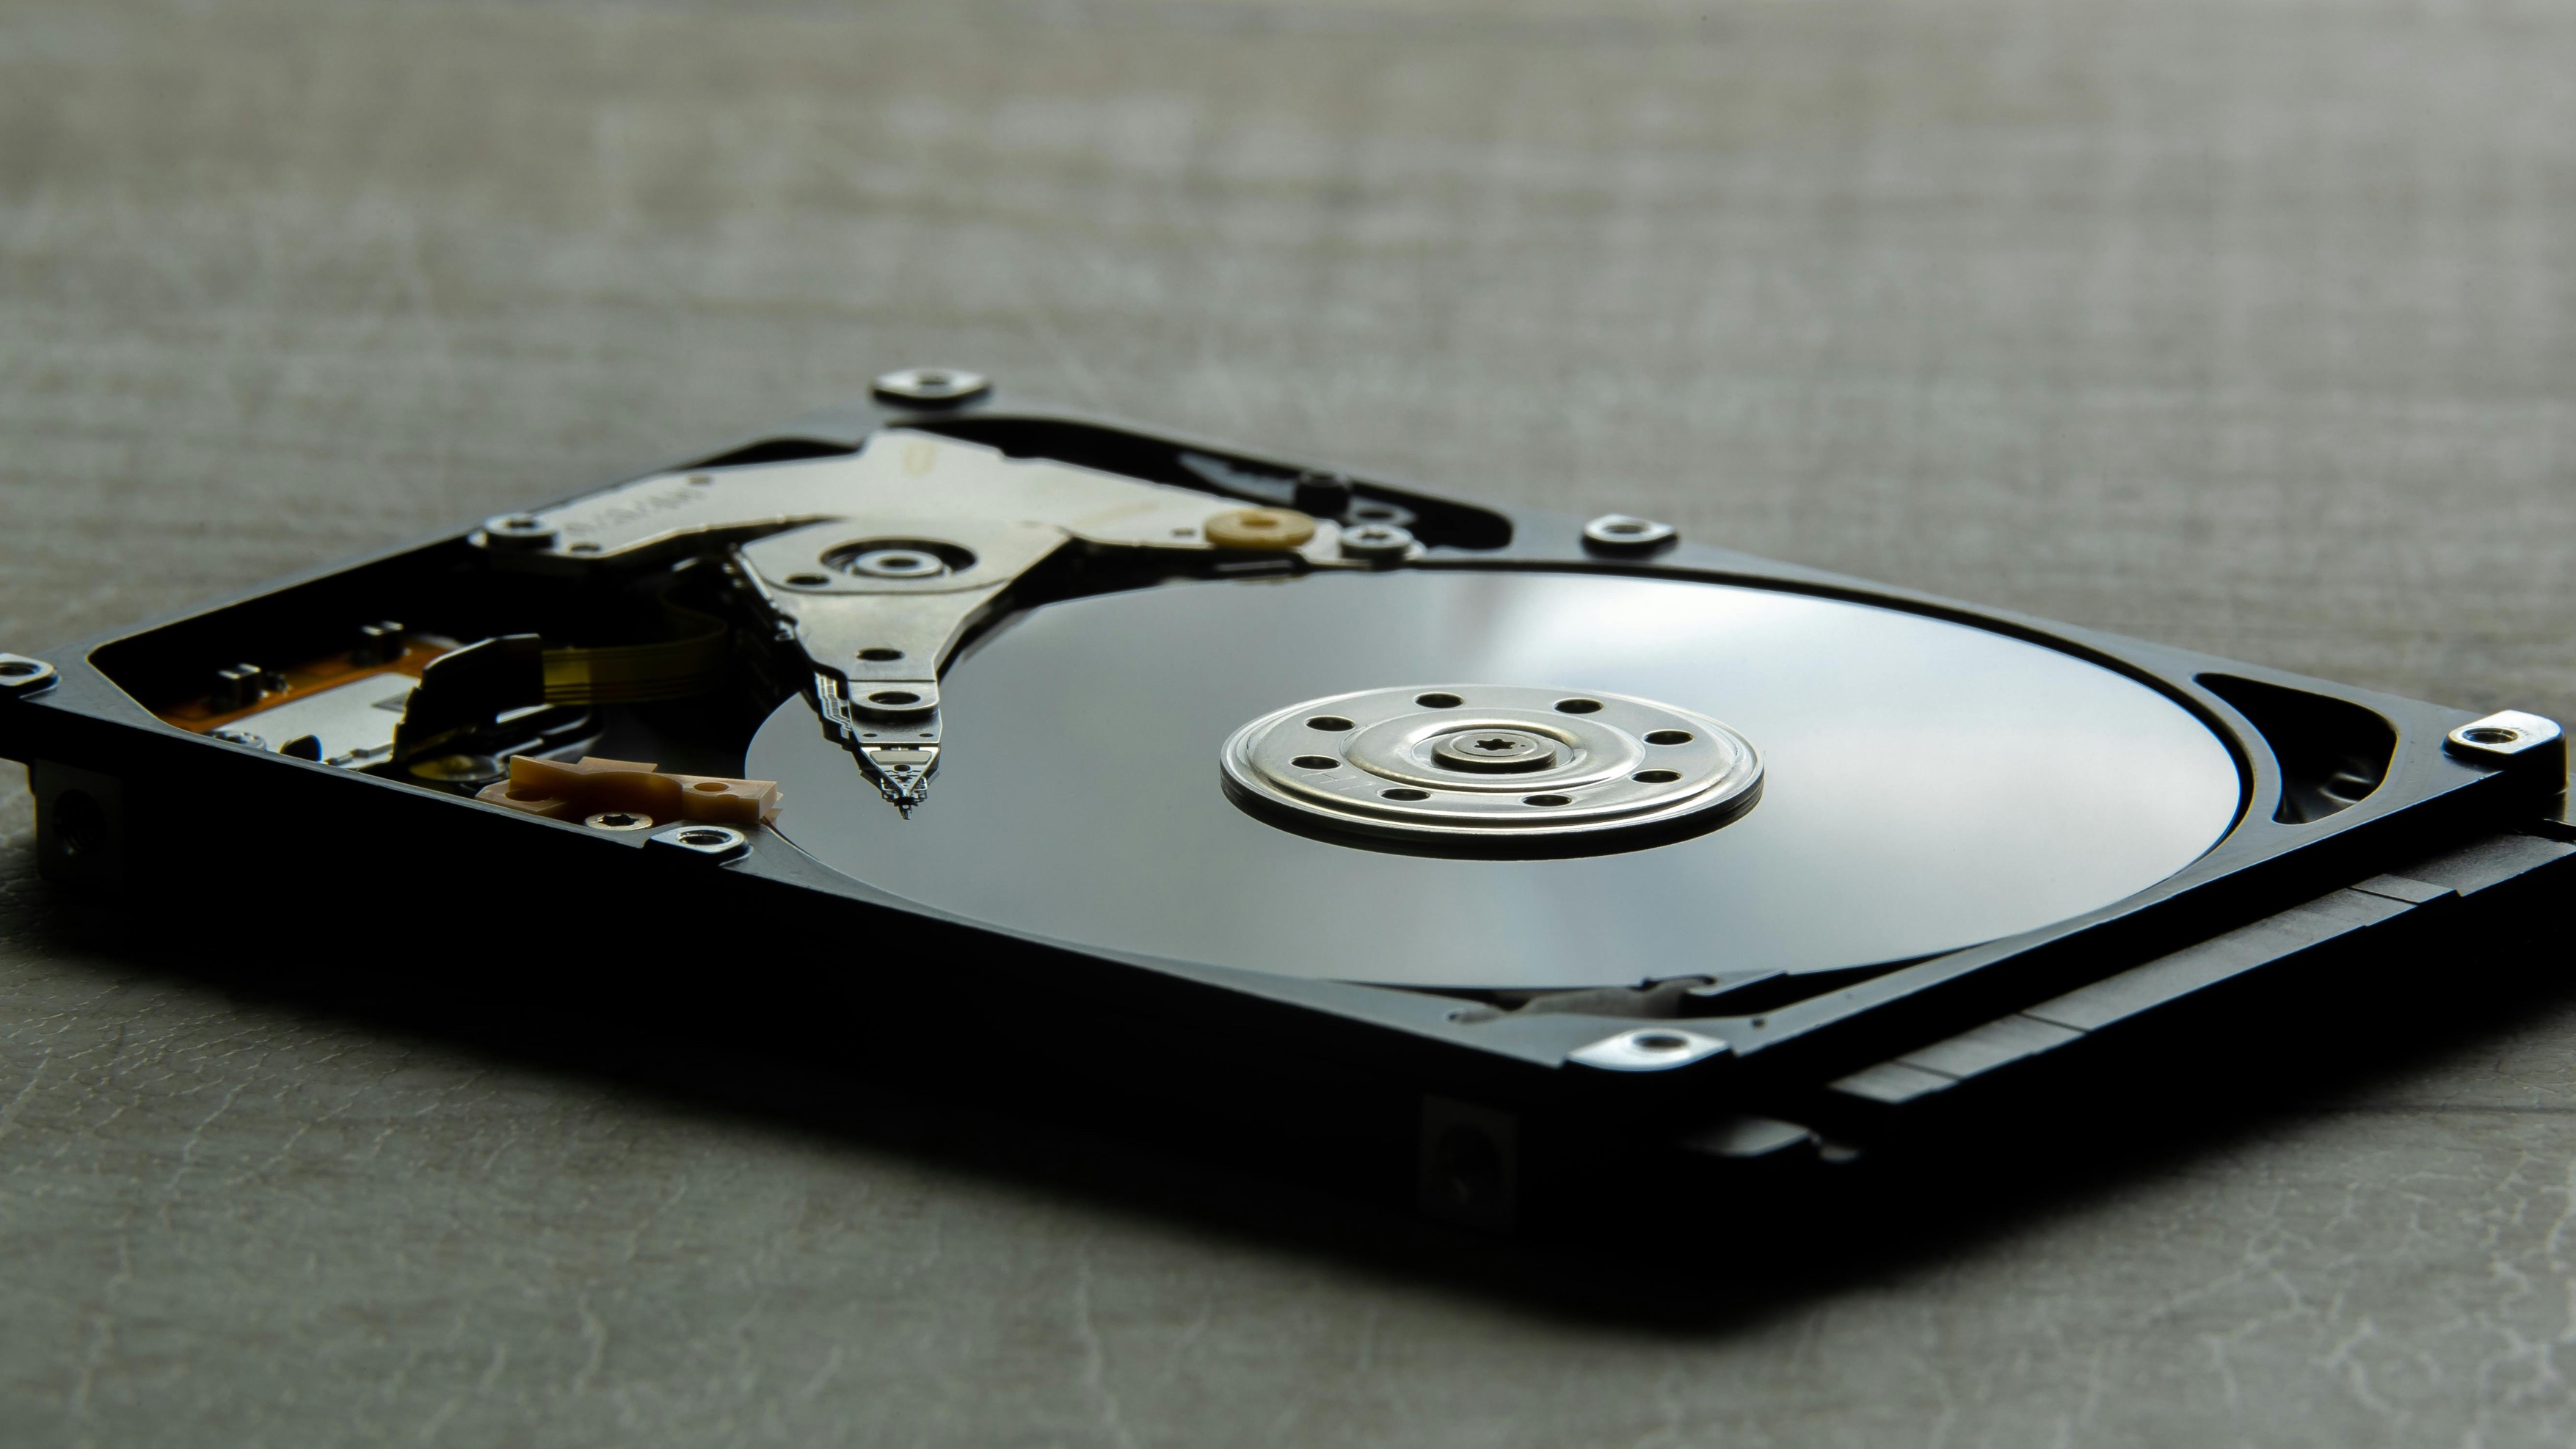
Le microprogramme qui fonctionne à l'intérieur de votre disque dur est essentiellement invisible pour la plupart des utilisateurs, une boîte noire de code propriétaire qui fait tourner les plateaux et gère les données sans être scruté. Cette obscurité vient d'être percée. Un chercheur opérant sous le pseudonyme I Code 4 Coffee a documenté un voyage de plusieurs mois de rétro-ingénierie de microprogramme de disques durs, initialement pour modifier les consoles Xbox 360 mais découvrant un paysage de sécurité plus large qui devrait concerner quiconque stocke des données sensibles. Le travail révèle à quel point ces systèmes de bas niveau sont accessibles à quelqu'un de déterminé et disposant des bons outils, bien que les fabricants traitent le microprogramme des disques comme des coffres-forts verrouillés. L'enquête a commencé avec des disques durs excédentaires et un SSD (Solid State Drive), tous disséqués pour leur code interne. Ce qui est apparu était un écosystème clairsemé de recherches antérieures. Contrairement aux firmwares de routeurs ou aux systèmes d'exploitation des smartphones, le microprogramme de disque dur attire peu l'attention des hackers, et la documentation existante précède souvent les normes de sécurité modernes. Le chercheur s'est appuyé sur des extraits de microprogramme extraits à l'aide de PC 3000, un outil de récupération de données généralement réservé aux laboratoires de criminalistique professionnels, puis a travaillé à rebours pour comprendre comment Western Digital, Seagate et d'autres structurent leur code. Le processus a révélé des commandes secrètes propres aux vendeurs, des interfaces de diagnostic non documentées, et des ports série RS 232 qui théoriquement ne devraient pas exister sur les disques grand public. Ces découvertes sont importantes car le microprogramme des disques durs se situe en dessous de votre système d'exploitation, en dessous des logiciels antivirus, en dessous de chaque couche de sécurité que vous pensez protéger vos données. Un microprogramme malveillant pourrait enregistrer les frappes clavier, extraire des fichiers ou rendre un disque inutilisable sur commande sans laisser de traces dans Windows ou macOS. Les agences de renseignement exploitent cela depuis des années. La NSA (Agence nationale de la sécurité) aurait utilisé des implants de microprogramme de disques durs dans des opérations d'espionnage, comme révélé dans les fuites de 2015 concernant des programmes ciblant des disques de grands fabricants. Ce qui était autrefois l'apanage des États est maintenant documenté sur GitHub, avec des artéfacts techniques et un code de preuve de concept. L'angle Xbox 360 ajoute une touche ironique. Microsoft a conçu la sécurité de la console autour de disques durs de confiance, supposant que le microprogramme ne pouvait pas être facilement modifié. En réécrivant le microprogramme des disques, les attaquants contournent le chiffrement et exécutent du code non signé, brisant effectivement le système à un niveau que Microsoft n'a jamais durci. Cette même vulnérabilité existe dans les baies de stockage d'entreprise, les dispositifs de stockage en réseau et l'ordinateur portable sur votre bureau. La différence réside dans l'échelle et la motivation. Peu de gens se soucient suffisamment du hack de la Xbox pour armer ces techniques à grande échelle, mais la méthodologie est désormais publique. Les fabricants publient parfois des mises à jour de microprogramme, généralement pour corriger des bogues de performance ou des problèmes de compatibilité. Les correctifs de sécurité pour les vulnérabilités de microprogramme sont rares, et les appliquer nécessite des connaissances techniques que la plupart des départements informatiques manquent, à plus forte raison les utilisateurs à domicile. La documentation du chercheur inclut des interfaces JTAG (Joint Test Action Group), une norme de débogage matériel qui fournit un autre point d'entrée pour la modification de microprogramme. Le hacking JTAG nécessite un accès physique et un équipement spécialisé, limitant son profil de menace, mais les menaces internes et les attaques de la chaîne d'approvisionnement restent des scénarios réalistes. Le code est là. Les outils sont documentés. La question est qui les utilisera ensuite.
 💻 technology
Le Code Secret de Votre Disque Dur Est Complètement Exposé
Un hacker a rétro-ingénié le microprogramme de disques durs pour exploiter les consoles Xbox 360, révélant le peu de sécurité dans le code de vos dispositifs de stockage. La plupart des utilisateurs ne touchent jamais à cette couche, mais les chercheurs ont trouvé des commandes secrètes et des ports de diagnostic pouvant réécrire le comportement des disques.
Mon avis
Nous avons passé deux décennies à renforcer les systèmes d'exploitation et la sécurité réseau tout en ignorant la couche de microprogramme en dessous. C'est comme installer une porte en acier sur une maison sans fondation. Le microprogramme des disques durs est écrit par des fabricants de matériel sans aucune responsabilité, rarement audité, et jamais scruté par les utilisateurs finaux. Cette recherche prouve ce que les professionnels de la sécurité chuchotent depuis des années : la couche de stockage est une cible facile. Si les États exploitent déjà cela, combien de temps avant que les groupes de rançongiciels commencent à rendre les disques inutilisables avec des attaques de microprogramme qu'aucune stratégie de sauvegarde ne pourrait inverser? Le cas de la Xbox 360 est presque désuet comparé aux implications. Imaginez une attaque ciblée qui réécrit le microprogramme sur les disques d'un centre de données d'entreprise, restant dormant jusqu'à ce qu'elle soit déclenchée à distance. Aucun antivirus ne l'attrape. Aucun outil de criminalistique ne le détecte. Il faudrait inspecter physiquement les puces sous un microscope pour trouver l'infection. Nous avons besoin de signatures obligatoires de microprogramme, d'audits publics du code des disques, et de mécanismes de mise à jour automatique qui ne nécessitent pas une certification CompTIA pour être exécutés. D'ici là, votre disque dur exécute un code que vous n'avez jamais vu, écrit par des personnes que vous ne rencontrerez jamais, avec accès à tout ce que vous possédez.
Et ensuite ?
D'ici six mois, au moins un grand constructeur publiera discrètement des mises à jour de microprogramme étiquetées comme des 'améliorations de performance' qui corrigent en fait les commandes secrètes exposées par cette recherche. Ils ne l'annonceront pas comme un correctif de sécurité car cela nécessiterait d'admettre l'existence des vulnérabilités. Pendant ce temps, attendez-vous à une vague d'exploits de preuve de concept ciblant des modèles de disques spécifiques, en particulier les anciennes unités Western Digital et Seagate encore utilisées dans les entreprises qui reportent le remplacement de matériel. Le véritable joker est de savoir si les opérateurs de rançongiciels adopteront les attaques de microprogramme comme une tactique de terre brûlée, menaçant de rendre les disques inutilisables à moins d'être payés. Cela obligerait les assureurs à reclassifier les attaques de microprogramme comme un risque catastrophique non assurable, changeant fondamentalement la façon dont nous évaluons le prix de la cybersécurité. Si je me trompe et que les fabricants restent silencieux, nous verrons cette même recherche redécouverte en 2028 par quelqu'un avec de pires intentions.
Ce que l'histoire nous apprend
Les implants de microprogramme de disque dur de la NSA, révélés en 2015 par les chercheurs de Kaspersky Lab, ciblaient des disques de Western Digital, Seagate, Toshiba et d'autres à travers des dizaines de pays. Le groupe Equation de l'agence a utilisé ces implants pour persister sur les systèmes même après des effacements complets de disque dur, créant effectivement des plateformes d'espionnage indétectables. Ces opérations remontent à au moins 2001, ce qui signifie que les attaques au niveau des microprogrammes sont opérationnelles depuis un quart de siècle tandis que l'industrie de la sécurité se concentrait sur des défenses de niveau plus élevé. Le parallèle aujourd'hui est glaçant : ce que les espions ont pionné dans le secret est maintenant du matériel accessible pour les projets de week-end en open source.
Impact sur les marches
Western Digital (WDC), actuellement coté autour de 42 $, en baisse d'environ 8 % depuis le début de l'année, fait face à l'exposition la plus immédiate si cette recherche gagne du terrain dans les cercles de sécurité d'entreprise. Seagate Technology (STX), autour de 89 $, pourrait voir une pression similaire lorsque les départements informatiques réévalueront le risque des fournisseurs de stockage. Le secteur plus large de la cybersécurité devrait en bénéficier. Palo Alto Networks (PANW), se négociant au-dessus de 340 $ après une augmentation de 15 % cette année, et CrowdStrike (CRWD), autour de 325 $, pourraient commercialiser la protection des points de terminaison au niveau du microprogramme comme la prochaine frontière. Historiquement, lorsque les vulnérabilités de microprogramme deviennent publiques (comme Spectre/Meltdown en 2018), les actions de matériel chutent de 3 à 7 % le jour de la divulgation avant de récupérer dans les semaines suivantes. Le véritable gagnant ici est Pure Storage (PSTX), actuellement autour de 65 $, dont les baies tout-flash avec microprogramme cryptographiquement signé semblent soudainement prémonitoires. Si une violation majeure utilisant ces techniques fait la une, attendez-vous à une hausse de 10 à 12 % en une seule journée pour PSTX alors que les entreprises se précipitent pour acheter des alternatives de stockage sécurisées.