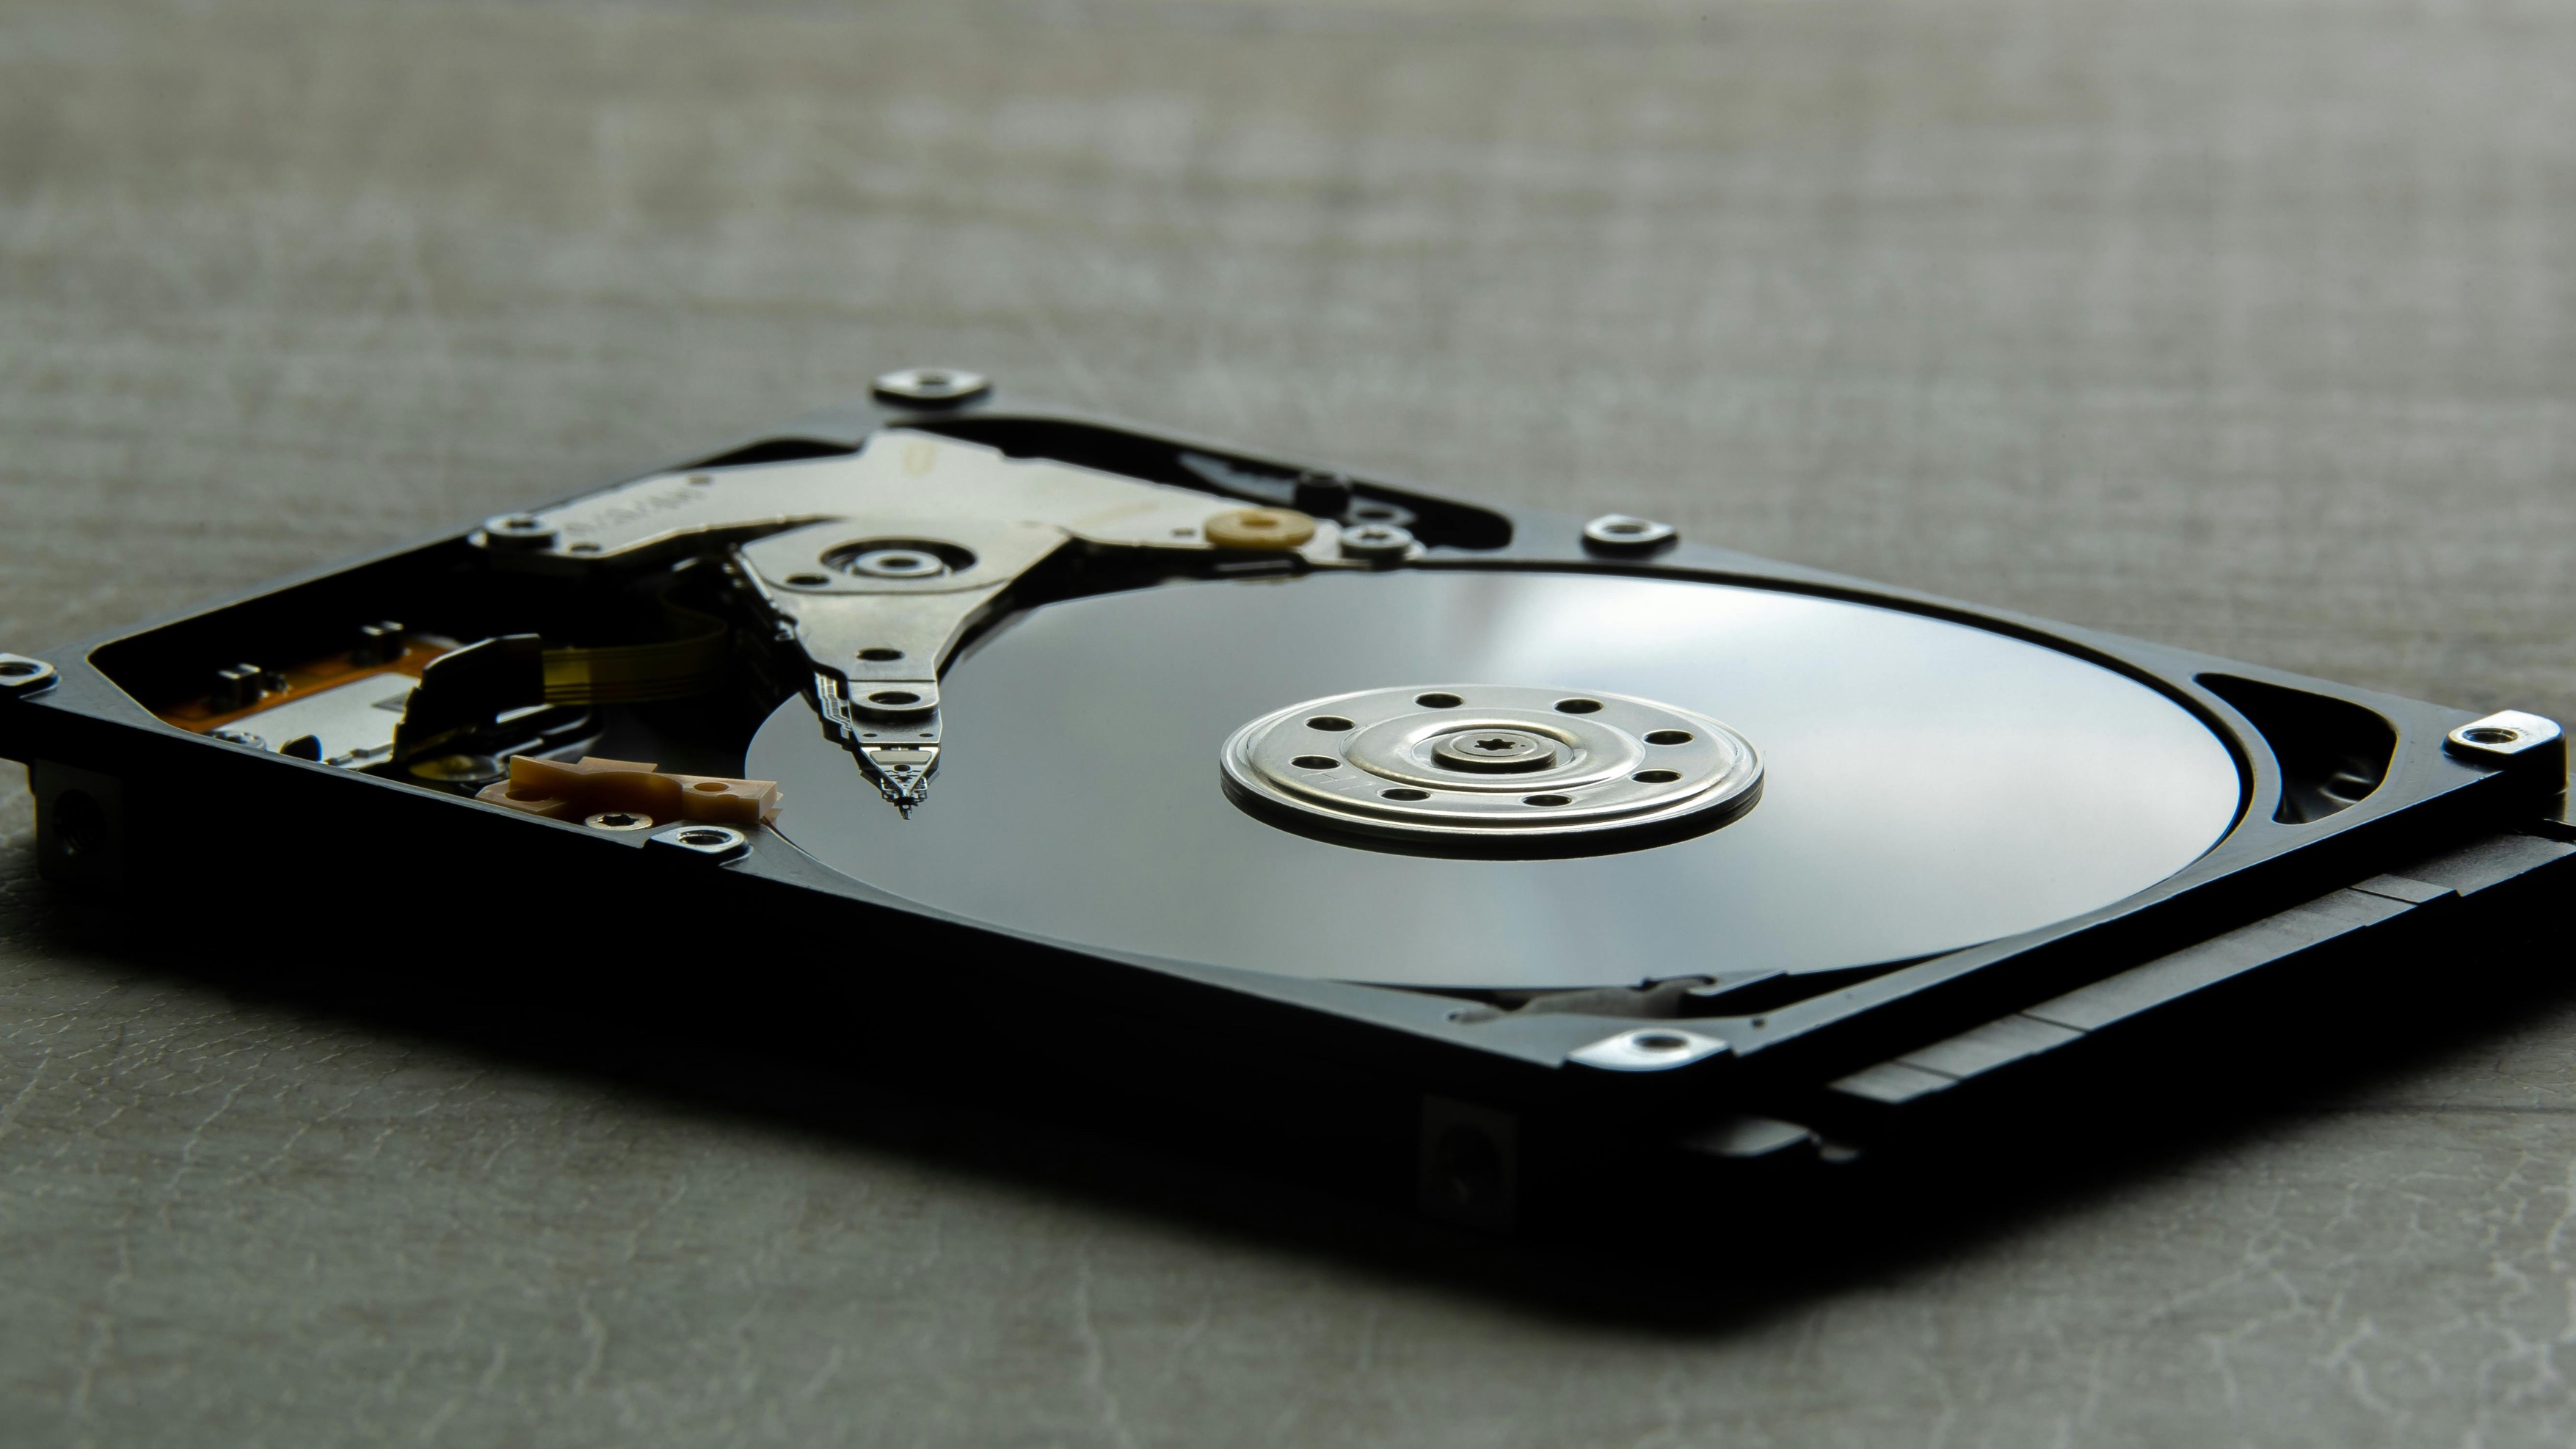
运行在硬盘中的固件对大多数用户而言几乎是不可见的,是用于旋转盘片和管理数据的黑匣子,未受到审查。这种模糊性刚刚被打破。一位操作代号为 I Code 4 Coffee 的研究人员记录了一个逆向工程硬盘固件的数月之久的旅程,最初是为了修改 Xbox 360 游戏机,但却意外进入了一个更广泛的安全领域,这应该引起任何存储敏感数据的人的关注。该工作表明,尽管制造商将驱动器固件视为封闭的保险箱,但对于有决心和合适工具的人来说,这些低级系统依然易于访问。 调查始于多余的硬盘和一块固态硬盘 (Solid State Drive),所有这些都被拆解以获取其内部代码。结果显示出一个零散的研究生态系统。与路由器固件或智能手机操作系统不同,硬盘固件很少引起黑客的注意,现有的文档通常早于现代安全标准。研究人员依赖于通过 PC 3000 提取的固件转储,这是一种通常用于专业取证实验室的数据恢复工具,然后反向理解 Western Digital、Seagate 等公司的代码结构。此过程揭示了特定供应商的后门命令、未记录的诊断接口以及在消费者驱动器上理论上本不该存在的 RS 232 串口。 这些发现之所以重要,是因为硬盘固件位于你的操作系统下方,杀毒软件下方,以及你认为保护你数据的每一层安全之下。恶意固件可以记录按键日志,窃取文件,或在不留下任何 Windows 或 macOS 痕迹的情况下按命令使驱动器失效。情报机构多年来一直在利用这一点。国家安全局 (NSA) 据报导在 2015 年的泄密事件中揭示,他们曾在间谍行动中使用硬盘固件植入程序,以目标为主要制造商的驱动器。以往的国家级技艺如今已在 GitHub 上被记录,附有技术证据和概念验证代码。 Xbox 360 的角度增添了一种讽刺意味。微软设计该游戏机的安全性是基于信任硬盘,假设固件不能被轻易修改。通过重写驱动器固件,攻击者可以绕过加密并运行未签名的代码,从而在微软从未加强的层面上对系统进行越狱。这种相同的漏洞存在于企业存储阵列、网络附加存储设备以及你桌上的笔记本电脑中。区别在于规模和动机。几乎没有人对此足够关心而广泛武器化这些技术,但这种方法现在是公开的。 制造商偶尔发布固件更新,通常是为了修复性能问题或兼容性问题。针对固件漏洞进行的安全补丁很少见,应用这些补丁需要大多数 IT 部门以及家庭用户缺乏的技术知识。研究人员的文档包括 JTAG(联合测试行动小组)接口,一种提供另一种固件修改入口的硬件调试标准。JTAG 黑客攻击需要物理访问和专用设备,限制了其威胁范围,但内部威胁和供应链攻击仍然是现实的情况。代码在那里。工具已文档化。问题是谁将是下一个使用它们的人。
 💻 technology
你的硬盘秘密代码已被公开
一名黑客逆向工程硬盘固件以利用 Xbox 360 游戏机,暴露了运行您存储设备代码的安全性是多么薄弱。大多数用户从未接触过这一层,但研究人员发现了可以重写硬盘行为的后门命令和诊断端口。
我的看法
我们花了二十年时间加固操作系统和网络安全,却忽略了下面的固件层次。这就像在没有地基的房子上安装了钢门。硬盘固件由硬件供应商编写,根本没有问责制,几乎从未进行审计,也从未被最终用户详细检查。这项研究证明了安全专业人士多年来的耳语:存储层是一个软目标。如果国家已经在利用这一点,那么勒索软件团伙需要多久才会开始用固件攻击摧毁无法通过任何备份策略逆转的驱动器? 与其含义相比,Xbox 360 的用例几乎显得老派。想象一下一个有针对性的攻击,在企业数据中心的驱动器上重写固件,并在远程触发前潜伏未动。没有杀毒软件可以侦测它。没有取证工具可以检测到它。你必须在显微镜下实际检查芯片才能找到感染。我们需要强制性固件签名、驱动器代码的公开审计以及不需要 CompTIA 认证的自动更新机制。在此之前,你的硬盘运行着你从未见过的代码,这些代码是由你永远不会遇到的人写的,能访问你的一切财产。
接下来会发生什么
在六个月内,至少一家主要制造商将悄然发布标为“性能改进”的固件更新,实际上是修补此次研究揭露的后门命令。他们不会宣布这是安全修复,因为那样做会要求承认存在这些漏洞。同时,预计将出现一波针对特定驱动器型号的概念验证漏洞攻击,特别是在企业中仍在使用的较老的 Western Digital 和 Seagate 单位,这些企业推迟了硬件升级。真正的变数在于勒索软件运营商是否会采用固件攻击作为焦土战术,威胁在未支付费用的情况下摧毁驱动器。这将迫使保险公司将固件攻击重新分类为不可保的灾难性风险,从而从根本上改变我们对网络安全的定价方式。如果我错了,而制造商保持沉默,我们将在 2028 年看到有人抱着更恶意的意图重新发现这项研究。
历史告诉我们什么
NSA 的硬盘固件植入程序于 2015 年被卡巴斯基实验室的研究人员揭示,这些攻击目标为 Western Digital、Seagate、东芝等公司的驱动器,蔓延在几十个国家。该机构的 Equation Group 使用这些植入程序,以确保在系统即使完全擦除硬盘后也能持续存在,有效地创建了不可检测的间谍平台。这些操作可以追溯到至少 2001 年,意味着固件层攻击在安全行业专注于更高层防御的同时,已运作了四分之一个世纪。与现在的相似之处令人不寒而栗:间谍在秘密中开创的东西现在成了开源的周末项目材料。
市场影响
西部数据(WDC)目前交易价约为 42 美元,今年迄今为止下跌约 8%,如果这项研究在企业安全圈中扩大,将面临最直接的风险。Seagate Technology(STX)也可能因 IT 部门重新评估存储供应商风险而面临类似压力,目前价格接近 89 美元。整个网络安全行业有望受益。Palo Alto Networks(PANW)今年上涨 15%,目前价格超 340 美元,CrowdStrike(CRWD)约 325 美元,可能会将固件级别的终端保护视为下一个前沿。当固件漏洞公开时(如 2018 年的 Spectre/Meltdown),硬件股票在披露日会下跌 3% 至 7%,然后在几周内恢复。真正的赢家是 Pure Storage(PSTX),目前约 65 美元,其全部闪存阵列的加密签名固件突然显得先见之明。如果爆发一场利用这些技术的大型漏洞,预计 PSTX 会在一天内飙升 10% 至 12%,因为企业慌忙购买安全存储替代方案。